תגובה לאירועי סייבר והתאוששות ממתקפת כופרה לעסקים
כאשר חשבון, תחנת עבודה, שרת או סביבת Microsoft 365 נפגעים, המטרה הראשונה היא לעצור את ההתפשטות, לסגור גישות שנפרצו ולהחזיר את הארגון לפעילות בצורה מבוקרת. 1iT מסייעת בבידוד האירוע, שחזור מערכות, טיפול בזהויות וחיזוק הסביבה לאחר האירוע.
מענה בהתאם לזמינות צוות 1iT ושעות השירות (א׳-ה׳ 8:00-18:00).
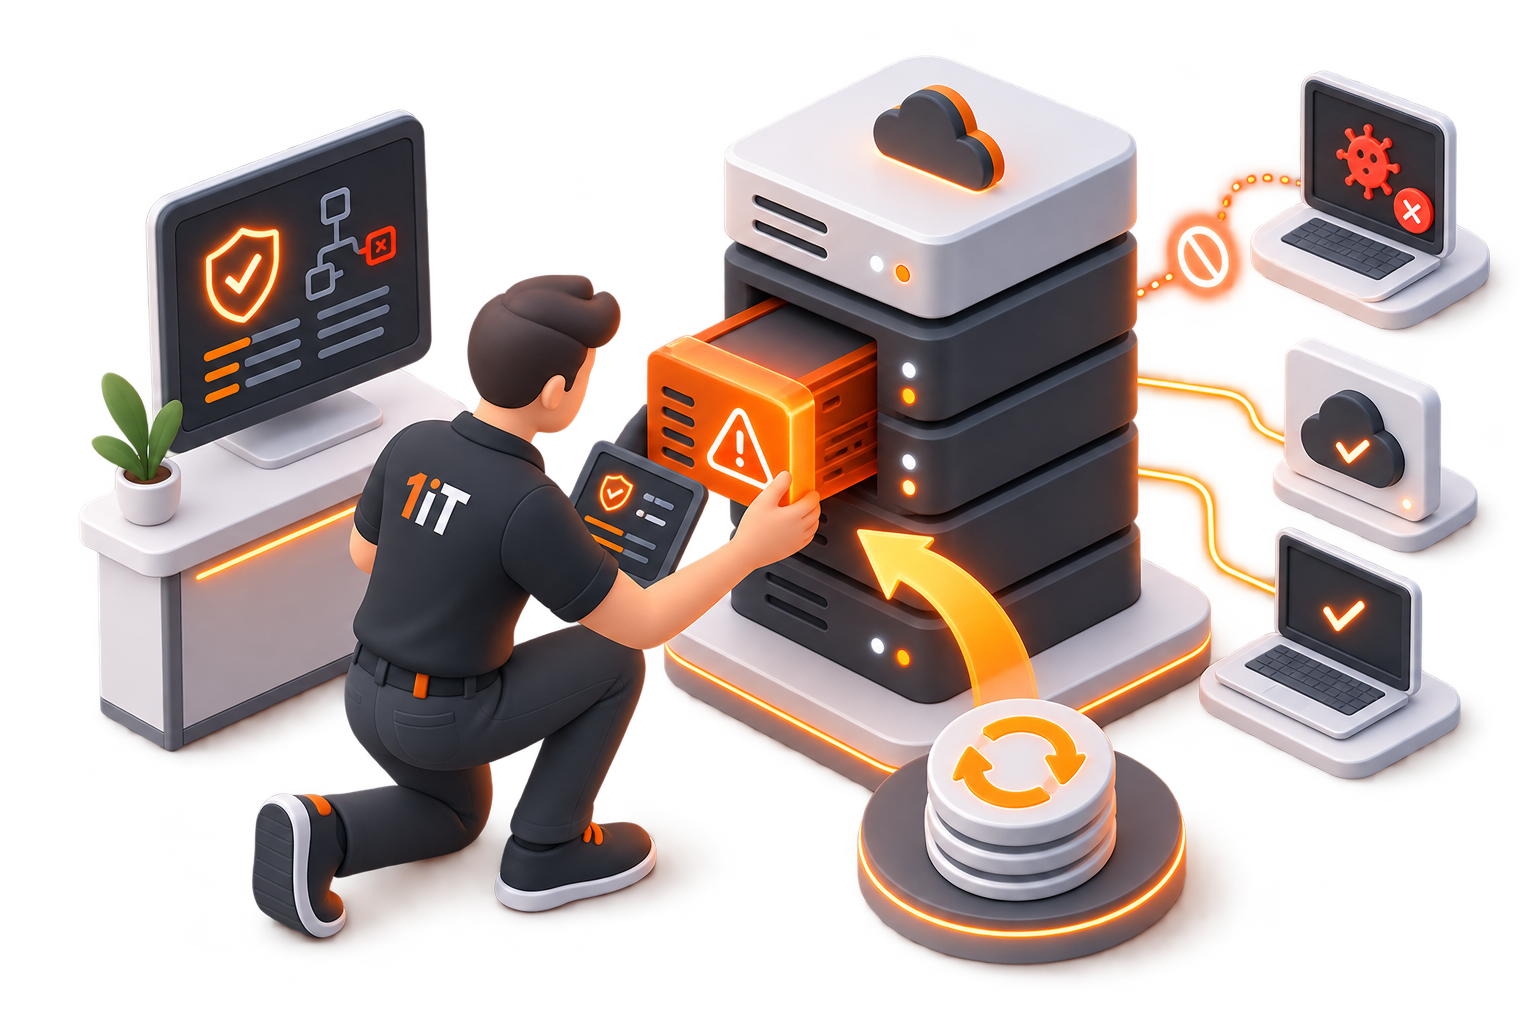
אירוע סייבר יכול להתחיל בתחנה אחת, בחשבון אחד או במערכת שלמה
קבצים או שרתים הוצפנו
כופרה (Ransomware)
- קבצים לא נגישים
- הופיעה הודעת כופר
- פעילות הצפנה חשודה
- נדרש שחזור מגיבוי
נפרץ חשבון Microsoft 365 או המייל העסקי
פריצה לחשבון / דואר
- כניסה חשודה לחשבון
- השתלטות על תיבת דואר
- כללי הפניה או שליחה לא מורשים
- פרטי התחברות שנחשפו
זוהתה פעילות חשודה בתחנה או בשרת
תחנה / שרת
- התרעת EDR
- תוכנה זדונית
- גישה מרוחקת לא מורשית
- תהליכים חשודים
יש חשד שהאירוע התפשט מעבר למערכת אחת
אירוע רחב
- מספר חשבונות מעורבים
- מספר תחנות מעורבות
- הרשאות שונו
- שירותים עסקיים נפגעו
לא חייבים לדעת מראש מה מקור האירוע. השלב הראשון הוא להבין מה נפגע ומה עדיין פעיל.
כך מטפלים באירוע - מבידוד ועד חזרה לפעילות
01 · בלימה ובידוד
עצירת ההתפשטות וצמצום החשיפה
- בידוד מערכות שנפגעו
- סגירת גישות חשודות
- ניתוק Sessions פעילים
- צמצום התפשטות למערכות נוספות
02 · חשבונות וזהויות
בדיקה וסגירה של גישות שנפרצו
- בדיקת חשבונות
- איפוס גישות
- שינוי סיסמאות והרשאות
- סקירת משתמשים והרשאות חריגות
כולל Microsoft 365 / Entra ID במידת הצורך.
03 · ניקוי המערכות
הסרת האיום והחזרת התחנות למצב תקין
- ניקוי תחנות
- טיפול בשרתים שנפגעו
- בדיקה מול כלי EDR
- אימות שהמערכת מוכנה לחזרה לפעילות
בשילוב SentinelOne ו-EDR.
04 · שחזור וחזרה לעבודה
שחזור מבוקר של המידע והמערכות
- בדיקת נקודות שחזור
- שחזור מגיבוי
- תעדוף מערכות קריטיות
- בדיקת תקינות לאחר שחזור
- חזרה הדרגתית לפעילות
דרך גיבוי בענן, Acronis ו-Veeam.
05 · חיזוק וניטור
סגירת הפערים שהתגלו באירוע
- שינוי הרשאות
- חיזוק Microsoft 365
- התאמות אבטחת קצה
- ניטור מוגבר לאחר האירוע
06 · תחקיר ותוכנית מניעה
להבין מה קרה - ולמנוע את האירוע הבא
- תחקיר טכני
- תיעוד המערכות שנפגעו
- זיהוי נקודות כשל
- פעולות תיקון
- תוכנית מניעה והמשך עבודה
אירוע סייבר לא נעצר במוצר אחד
תחנות ושרתים
בידוד, EDR, ניקוי, הרשאות והחזרת מערכות.
Microsoft 365 וזהויות
משתמשים, Exchange, MFA, Sessions, הרשאות וגישה.
גיבוי ושחזור
קבצים, שרתים, Microsoft 365, נקודות שחזור ומערכות עסקיות.
רשת ותשתיות
בדיקת היקף האירוע, גישה למערכות ותשתית שתומכת בחזרה לפעילות.
תגובה לאירוע, הגנת סייבר וגיבוי - לא אותו שירות
תגובה לאירוע דורשת להבין את כל סביבת ה-IT
30+ שנות ניסיון בתשתיות IT
ניסיון רב-שנתי בניהול והצלת סביבות IT מורכבות.
Microsoft Security Solutions Partner
רלוונטי במיוחד כשהאירוע נוגע לזהויות, דואר או שירותי Microsoft 365.
ניסיון בגיבוי ושחזור
Acronis Platinum לצד יכולות Veeam וגיבוי ענן קיימות.
ראייה של התשתית כולה
תחנות, משתמשים, Microsoft 365, גיבוי ותשתיות - תחת גורם אחד.
שאלות נפוצות
יש אירוע פעיל או שאתם רוצים להיות מוכנים לפני שהוא קורה?
רוצים להתכונן מראש
נבדוק יחד את מערך הגיבוי, הגישה, Microsoft 365 והיכולת שלכם להגיב ולהתאושש.
קביעת שיחת מוכנות