אבטחת מייל ב-Microsoft 365: האם ההגנה המובנית מספיקה?
מה ההגנה המובנית של מיקרוסופט 365 חוסמת, מתי נדרשת שכבה נוספת נגד פישינג ו-BEC, ומה התפקיד של Defender, SPF, DKIM ו-DMARC.
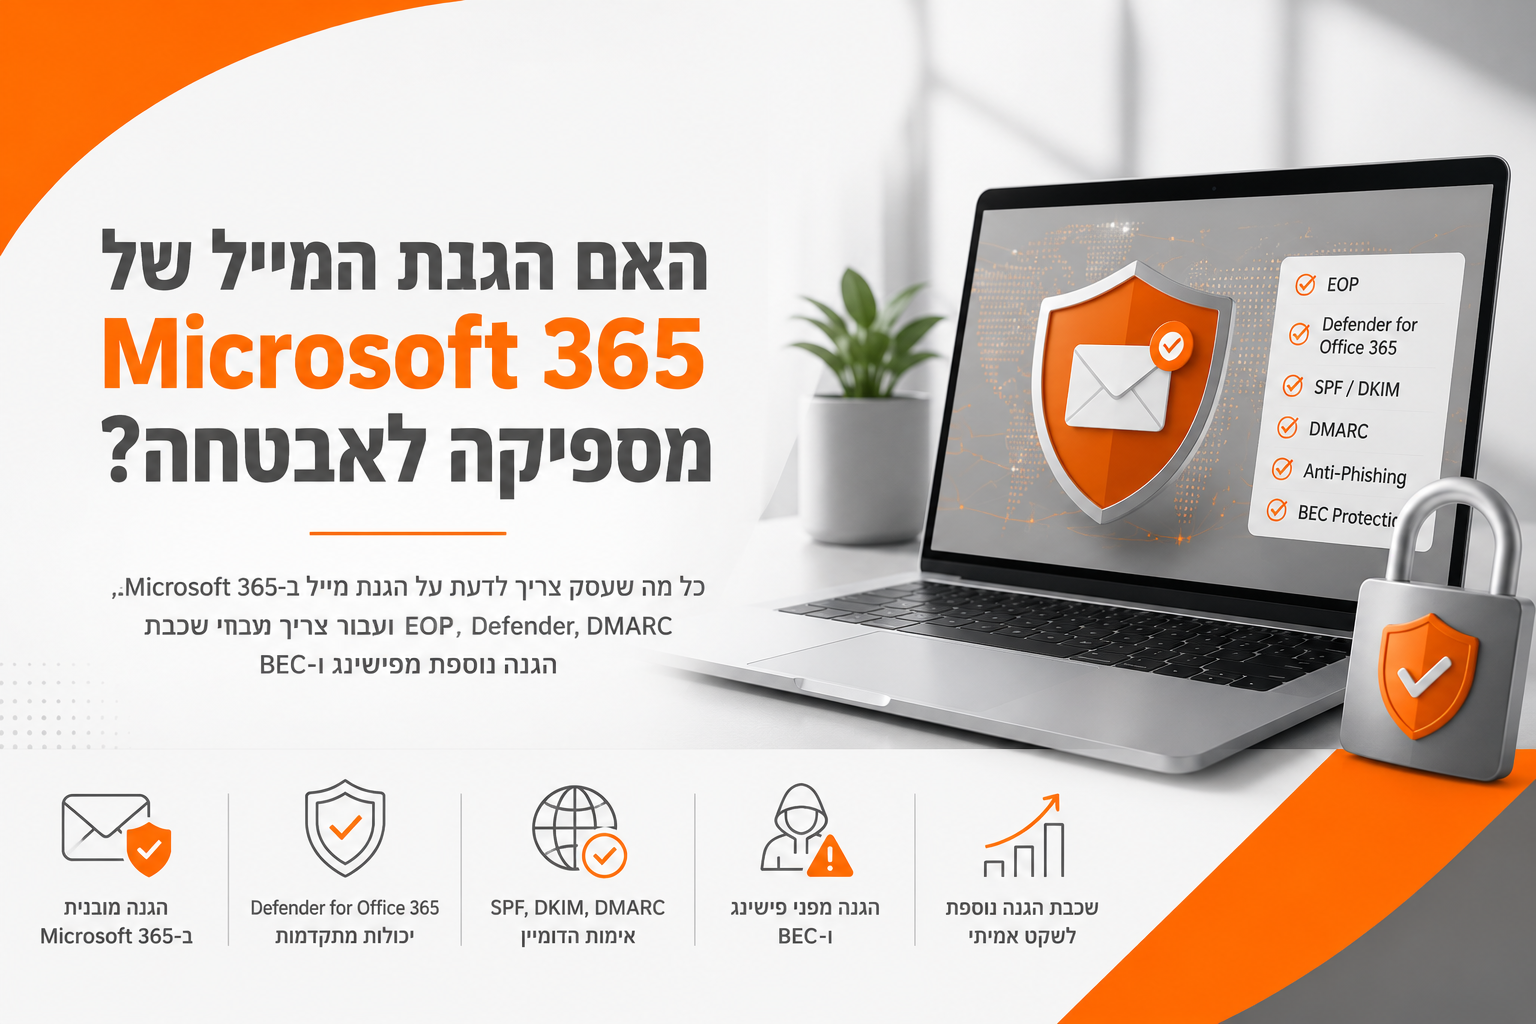
אבטחת מייל ב-Microsoft 365: האם ההגנה המובנית מספיקה?
התשובה הקצרה: Microsoft 365 מספק בסיס הגנה משמעותי, אבל רמת האבטחה בפועל תלויה ברישוי, במדיניות שהוגדרה, בהגנת הדומיין וביכולת של הארגון לזהות ולטפל באירועים לאחר שהודעה כבר הגיעה לתיבה. עבור חלק מהעסקים ההגנה המובנית מספיקה; עבור אחרים נדרשת שכבה נוספת נגד פישינג, BEC והשתלטות על חשבונות.
עסקים רבים מניחים שאם תיבות הדואר שלהם נמצאות ב-Microsoft 365, נושא אבטחת המייל כבר טופל. ההנחה אינה חסרת בסיס: Microsoft מפעילה סינון ספאם ונוזקות, מנגנוני זיהוי זיוף, מדיניות אנטי-פישינג ויכולות מתקדמות נגד קישורים וקבצים מסוכנים. הבעיה מתחילה כאשר מתייחסים למוצר, לרישוי ולהפעלה השוטפת כאילו הם אותו דבר. אפשר להחזיק רישיון מתקדם ולהפעיל רק חלק מהיכולות, ואפשר להגדיר הגנות טובות בלי שמישהו יבדוק התראות, דיווחי משתמשים או ניסיונות התחזות שחוזרים על עצמם.
העיקרון החשוב ביותר אבטחת דואר אינה מוצר יחיד. היא בנויה משכבות: סינון מובנה, Defender for Office 365, אימות דומיין באמצעות SPF/DKIM/DMARC, ניטור ותגובה, ולעיתים גם פלטפורמת הגנה ייעודית נוספת. |
ארבע שכבות ההגנה שעסק צריך להכיר
שכבה | מה היא כוללת | מה היא פותרת |
|---|---|---|
1. הגנה מובנית | סינון ספאם, נוזקות, זיוף ואנטי-פישינג בסיסי | התקפות מוכרות, רחבות היקף ומבוססות חתימות או מוניטין |
2. שכבת Defender | Safe Links, Safe Attachments, הגנת התחזות, חקירה ותגובה לפי התוכנית | קישורים וקבצים מסוכנים, פישינג מתקדם, BEC ואיומי zero-day |
3. אימות דומיין | SPF, DKIM ו-DMARC | שימוש לא מורשה בדומיין הארגוני וזיוף כתובת השולח |
4. תפעול ושכבה נוספת | ניטור, דיווח משתמשים, remediation, ניתוח התנהגותי ותהליכי תגובה | איומים שעוברים את הסינון, חשבונות שנפרצו והתחזות מתוחכמת |
מה Microsoft 365 מספק לכל תיבת דואר בענן?
כל ארגון עם תיבות דואר בענן ב-Microsoft 365 מקבל יכולות הגנה מובנות. שכבה זו נועדה לעצור התקפות מוכרות ורחבות היקף וכוללת, בין היתר, סינון ספאם ונוזקות, Spoof Intelligence ומדיניות אנטי-פישינג בסיסית. זו נקודת פתיחה טובה ומשמעותית, אך היא אינה זהה ל-Microsoft Defender for Office 365.
השאלה הנכונה אינה רק "האם יש לנו Microsoft 365?" אלא: איזו תוכנית פעילה, לאילו משתמשים הוקצה הרישיון, אילו מדיניות הופעלו, מי מקבל את ההתראות ומה קורה כאשר הודעה חשודה מדווחת על ידי עובד.
מה מוסיפה שכבת ההגנה המתקדמת למייל הארגוני?
Defender for Office 365 Plan 1
התוכנית הבסיסית מוסיפה יכולות מניעה וזיהוי מתקדמות מעל ההגנה המובנית, ובהן Safe Links, Safe Attachments, הגנת התחזות למשתמשים ולדומיינים, ספי פישינג ויכולות זיהוי בזמן אמת. הוא מתאים לעסקים שרוצים הגנה מתקדמת יותר מפני קישורים, קבצים, פישינג ו-BEC, בלי להפעיל מערך SOC מלא.
עדכון רישוי ליולי אלפיים עשרים ושש Defender for Office 365 Plan 1 כלול ב-Microsoft 365 Business Premium. החל מיולי אלפיים עשרים ושש הוא נכלל גם בחבילות E3 של Microsoft 365 ושל Office 365. עדיין נדרש לוודא שהרישיונות מוקצים ושהמדיניות הוחלה בפועל. |
Defender for Office 365 Plan 2
התוכנית המתקדמת מוסיפה שכבות מתקדמות יותר לחקירה, Hunting, אוטומציה ותגובה. הוא כולל יכולות כגון Threat Explorer, חקירה ותגובה אוטומטיות, הגנת חשבונות בעדיפות גבוהה וסימולציות פישינג. הוא מתאים לארגונים שצריכים לא רק לחסום הודעות, אלא גם לחקור קמפיינים, להבין אילו משתמשים נפגעו ולבצע תגובה רחבה לאחר זיהוי.
תוכנית | מוקד עיקרי | יכולות בולטות |
|---|---|---|
Plan 1 | מניעה וזיהוי | Safe Links, Safe Attachments, הגנת התחזות, ספי פישינג וזיהוי בזמן אמת |
Plan 2 | חקירה, אוטומציה ותגובה | Threat Explorer, Hunting, חקירה אוטומטית, סימולציות פישינג ויכולות SOC מתקדמות |
למה ברירות המחדל אינן סוף התהליך?
Microsoft מספקת מדיניות מומלצת ומדיניות אבטחה מוכנות מראש, אך חלק מההגנה דורש החלטות ארגוניות: אילו משתמשים נחשבים יעד רגיש, אילו דומיינים וספקים יש להגן מפני התחזות אליהם, מהי רמת הסף לפישינג, איך מטפלים בהודעות שנכשלו ומי בודק דיווחי משתמשים.
הגדרה אגרסיבית מדי עלולה לפגוע בדואר לגיטימי; הגדרה חלשה מדי משאירה פערים. לכן אבטחת מייל היא תהליך תפעולי: צריך לבדוק דוחות, לצמצם רשימות החרגה מסוכנות, לנתח זיהויים שגויים, לעדכן משתמשים רגישים ולבחון הודעות שהצליחו להגיע לתיבות.
איך אימות דומיין מגן על הדואר?
שלושת הפרוטוקולים מטפלים בזהות השולח ובאמינות הדומיין. SPF מגדיר אילו שרתים רשאים לשלוח בשם הדומיין. DKIM מוסיף חתימה קריפטוגרפית שמאפשרת לוודא שההודעה נשלחה על ידי גורם מורשה ולא שונתה בדרך. DMARC מחבר את הבדיקות, מאפשר לקבוע מדיניות טיפול בהודעות שנכשלות ומספק דוחות על שימוש בדומיין.
מה מנגנון DMARC עוצר היטב?
- זיוף ישיר של כתובת From באמצעות הדומיין שלכם.
- שליחה ממערכות שלא הוגדרו כמורשות בשם הארגון.
- חלק מניסיונות ההתחזות ללקוחות ולספקים באמצעות זהות הדומיין.
מה מנגנון DMARC אינו עוצר לבדו?
- דומיין דומה חזותית, למשל החלפת אות או הוספת מקף.
- הודעה שנשלחה מחשבון לגיטימי של ספק שנפרץ.
- התחזות לשם תצוגה כאשר כתובת השולח שונה.
- פישינג משירותי דואר לגיטימיים או מדומיין מאומת של התוקף.
- קישור זדוני, קובץ מסוכן או קוד QR בתוך הודעה שאינה מזייפת את הדומיין שלכם.
למה פישינג מודרני עדיין מצליח לעבור?
התקפות פישינג אינן חייבות להשתמש בקובץ זדוני ברור או בדומיין מזויף. תוקפים משתמשים בקישורים שמופעלים רק לאחר הלחיצה, דפי CAPTCHA, קודי QR, שירותי אחסון לגיטימיים, חשבונות שנפרצו והודעות קצרות שמנסות להתחיל שיחה. בחלק מהתקפות BEC אין כלל קישור או קובץ - רק בקשה לשנות חשבון בנק, לאשר תשלום או להעביר מידע.
נתון שממחיש את השינוי ברבעון הראשון של אלפיים עשרים ושש Microsoft זיהתה מיליארדי איומי פישינג, ורובם היו מבוססי קישורים. פעילות BEC נותרה רחבה, ונפח הפישינג באמצעות קודי QR יותר מהוכפל במהלך הרבעון. |
המשמעות העסקית פשוטה: סינון סטטי בלבד אינו מספיק. מערכת ההגנה צריכה לנתח קישורים בזמן הלחיצה, לזהות דפוסי התחזות, לבדוק התנהגות חריגה ולהמשיך לטפל בהודעות גם לאחר שהגיעו לתיבה.
מתי נכון להוסיף שכבת הגנת מייל ייעודית?
לא כל ארגון חייב להוסיף מוצר נוסף ל-Microsoft 365. כאשר הרישוי מתאים, המדיניות מוגדרת ומישהו מפעיל את המערכת, Defender יכול לספק הגנה חזקה. שכבה נוספת הופכת רלוונטית כאשר פרופיל הסיכון או מגבלות התפעול מצדיקים אותה.
- צוותי כספים, הנהלה או רכש מקבלים בקשות תשלום ושינוי פרטי בנק.
- הארגון חווה ניסיונות BEC, התחזות למנכ"ל או התחזות לספקים.
- אין צוות אבטחה שבודק התראות, חוקר הודעות ומבצע remediation.
- נדרשת הגנה התנהגותית שמכירה דפוסי תקשורת ושולחים חריגים.
- הארגון רוצה כפתור דיווח פשוט ומשוב מהיר לעובדים.
- נדרשת מחיקה אוטומטית או מהירה של הודעה זדונית מכל התיבות לאחר גילויה.
- קיים שילוב של Microsoft 365, Google Workspace או מערכות דואר שונות.
- הנהלה דורשת נראות, דוחות ושירות מנוהל מעבר לרישיון בלבד.
מתי פתרון כמו IRONSCALES מתאים?
Defender משולב עמוק ב-Microsoft 365 ויכול להיות בחירה מצוינת כאשר הארגון מחזיק ברישוי המתאים ומנהל את המדיניות באופן פעיל. IRONSCALES יכול להוסיף שכבת הגנה ממוקדת אימייל עם ניתוח התנהגותי, זיהוי ברמת תיבת הדואר, דיווח משתמשים ואוטומציה של remediation. הוא מתאים במיוחד כאשר הארגון רוצה לצמצם טיפול ידני, לזהות חריגות במערכת היחסים בין שולחים ונמענים ולהגיב במהירות להודעות שכבר נמסרו.
הבחירה הנכונה אינה "Microsoft או מוצר נוסף". קודם בודקים רישוי, תצורה, כיסוי ותפעול. לאחר מכן מוסיפים שכבה רק אם היא פותרת פער אמיתי: BEC, זיהוי התנהגותי, תגובה מהירה, נראות או מחסור בצוות מקצועי.
שבע בדיקות שיגלו אם הגנת המייל שלכם באמת פעילה
1. בדקו איזו חבילת Microsoft 365 מוקצית לכל משתמש והאם Defender Plan 1 או Plan 2 כלולים.
2. ודאו שמדיניות Standard או Strict Preset הוחלה על הקבוצות המתאימות.
3. הגדירו משתמשים ודומיינים רגישים להגנת התחזות, במיוחד הנהלה, כספים ורכש.
4. בדקו Safe Links ו-Safe Attachments, כולל כיסוי ל-Teams, SharePoint ו-OneDrive לפי הצורך.
5. אמתו SPF, DKIM ו-DMARC לכל הדומיינים הפעילים וגם לדומיינים שאינם שולחים דואר.
6. בדקו מי מטפל בהודעות שמשתמשים מדווחים עליהן ומהו זמן התגובה.
7. עברו על דוחות, Allow/Block Lists, הודעות שהגיעו לתיבה ואירועי פישינג מהחודשים האחרונים.
הגנת מייל אינה מסתיימת בתיבה
גם מערכת סינון מצוינת אינה מבטלת את הצורך ב-MFA, ניהול זהויות, הגנת נקודות קצה ותהליך עסקי לאישור תשלומים. אם תוקף מצליח לגנוב Session או לשכנע עובד לשנות פרטי בנק, הארגון צריך שכבות נוספות שיעצרו את האירוע.
- MFA חזק וגישה מותנית לחשבונות Microsoft 365.
- EDR בתחנות העבודה לזיהוי קוד זדוני, גניבת מידע והתנהגות חשודה.
- גיבוי נפרד ל-Microsoft 365 לצורך שחזור מידע ותיבות.
- נוהל אימות טלפוני לשינוי פרטי בנק או בקשות תשלום חריגות.
- הדרכות קצרות המבוססות על האיומים שהארגון באמת רואה.
- נוהל תגובה ברור לעובד שלחץ על קישור או מסר פרטי גישה.
שאלות נפוצות
האם תיבות Microsoft 365 כוללות הגנה מפני ספאם ופישינג?
כן. תיבות דואר בענן כוללות הגנות מובנות נגד ספאם, נוזקות וזיוף. יכולות מתקדמות יותר נגד קישורים, קבצים והתחזות זמינות ב-Defender for Office 365 בהתאם לרישוי.
האם Microsoft 365 Business Premium כולל Defender for Office 365?
כן. נכון ליולי אלפיים עשרים ושש, Business Premium כולל Defender for Office 365 Plan 1. חשוב לוודא שהרישוי מוקצה למשתמשים ושהמדיניות הוגדרה בפועל.
האם DMARC לבדו מספיק לעצירת פישינג?
לא. DMARC מצמצם זיוף של הדומיין שלכם, אך אינו עוצר דומיינים דומים, חשבונות לגיטימיים שנפרצו, קישורים זדוניים או התחזות לשם תצוגה. הוא שכבה הכרחית, אך לא שכבה יחידה.
מה ההבדל בין Plan 1 ל-Plan 2 של Defender?
Plan 1 מתמקד בעיקר במניעה וזיהוי באמצעות Safe Links, Safe Attachments והגנת התחזות. Plan 2 מוסיף יכולות מתקדמות לחקירה, Hunting, אוטומציה, תגובה וסימולציות פישינג.
מתי נכון להוסיף פתרון ייעודי כמו IRONSCALES?
כאשר קיים סיכון גבוה ל-BEC ולהתחזות, אין צוות שמפעיל את Defender באופן שוטף, או שנדרשת שכבת זיהוי, דיווח ו-remediation ממוקדת אימייל. ההחלטה צריכה להתבסס על הסיכון והתפעול, לא רק על רשימת תכונות.
Microsoft 365 יכול להיות בסיס חזק - בתנאי שמפעילים אותו נכון
Microsoft 365 אינו שירות דואר ללא הגנה, אך הוא גם אינו חומת קסם שמסיימת את הדיון. הארגון צריך לדעת מה כלול בחבילה, להחיל מדיניות מתאימה, להגן על הדומיין ולוודא שמישהו בודק את מה שהמערכת מזהה.
הגישה הנכונה היא לבדוק קודם את הרישוי, התצורה, הכיסוי והתפעול. לאחר מכן מוסיפים שכבה נוספת רק כאשר היא פותרת פער ברור: זיהוי התנהגותי, תגובה מהירה, נראות או מחסור בצוות מקצועי.
לא בטוחים אילו שכבות הגנה פעילות אצלכם? בדיקת האבטחה שלנו ממפה את רישוי Microsoft 365, מדיניות Defender, הגדרות הדומיין והחשיפה לפישינג - ומציגה את הפערים לפי סדר עדיפות. |
פוסטים קשורים
אבטחת Microsoft 365: עשר הגדרות שכל עסק בישראל חייב לסגור ב-2026
מתקפות פישינג, השתלטות חשבון ו-Business Email Compromise הפכו לאיום מספר 1 על עסקים בישראל. המדריך המעשי - 10 הגדרות אבטחה שחובה להפעיל ב-Microsoft 365 כדי לחסום את רוב המתקפות עוד לפני שהן מתחילות.
Microsoft 365 לא מאובטח כברירת מחדל
מה שכל עסק חייב להפעיל כדי להגן על משתמשים, נתונים, זהויות וסביבת ענן בתוך Microsoft 365.