מישהו יכול לשלוח אימיילים בשם החברה שלכם? DMARC יכול לעצור את זה
מדריך עסקי פשוט ל-SPF, DKIM ו-DMARC, ולמה הגנה על דומיין האימייל שלכם חשובה כדי למנוע התחזות, הונאות תשלום ופגיעה במוניטין.
מדריך עסקי פשוט ל-SPF, DKIM ו-DMARC, ולמה הגנה על דומיין האימייל חשובה.
אימייל הוא אחד מכלי התקשורת המהימנים ביותר בעולם העסקי. לקוחות מקבלים חשבוניות במייל, עובדים מאשרים תשלומים במייל, ספקים מאשרים הזמנות במייל, והנהלות מקבלות החלטות במייל.
בדיוק בגלל האמון הזה, התוקפים מתמקדים באימייל.
עסקים רבים משקיעים בפילטרים נגד ספאם, באנטי-וירוס ובחומות אש, אבל מפספסים שאלה אחת חשובה:
האם מישהו יכול לשלוח מייל שנראה כאילו הגיע מהחברה שלכם, גם בלי שיש לו גישה לתיבת הדואר?
במקרים רבים, התשובה היא כן.
זה נקרא התחזות לדומיין (Domain Spoofing), והיא אחד הסיכונים המשמעותיים ביותר באבטחת אימייל לעסקים מודרניים.
מה זאת התחזות לדומיין?
התחזות לדומיין מתרחשת כאשר תוקף שולח מייל שנראה כאילו הגיע מהדומיין של החברה שלכם.
סביבת DNS מנוהלת מספקת לעסק את האיזון הנכון: הגנה חזקה יותר, אכיפה מבוקרת, וצמצום הסיכון לשיבוש בתקשורת.
הבעיה פשוטה: פרוטוקול האימייל המקורי תוכנן עבור מסירת הודעות, לא עבור אימות זהות. כברירת מחדל, מערכות אימייל לא מוודאות באופן אוטומטי שהשולח באמת מורשה לשלוח הודעות בשם הדומיין.
זה יוצר פתח עבור התוקפים.
למה זו בעיה עסקית, לא רק בעיית IT
התחזות לדומיין היא לא רק עניין טכני. היא יכולה לפגוע ישירות בעסק שלכם:
- הונאות תשלום
- מתקפות פישינג
- פגיעה באמון הלקוחות
- פגיעה במוניטין המותג
- חשיפה משפטית ורגולטורית
- בלבול בין החברה שלכם לבין לקוחות וספקים
אם תוקף שולח חשבונית מזויפת תוך שימוש בדומיין שלכם, הלקוח עשוי להאמין שהבקשה אמיתית. אם ספק מקבל הוראות מזויפות ממישהו שמתחזה לצוות הכספים שלכם, הוא עלול לפעול לפיהן. אם המותג שלכם מתחיל להיות מקושר למיילי פישינג, המוניטין שלכם נפגע, גם אם אף תיבת דואר פנימית לא נפרצה.
בדיוק לכן הגנה על זהות הדומיין היא קריטית.
פילטרי ספאם חשובים, אבל לא מספיקים
חברות רבות מניחות שפילטר הספאם יחסום את המתקפות האלה. פילטרי ספאם הם חלק חשוב מההגנה, אבל הם לא תוכננו לפתור את שאלת זהות הדומיין. הם בודקים את ההודעות ומנסים לזהות תוכן, קישורים, קבצים מצורפים או התנהגות חשודה.
אבל התחזות לדומיין דורשת סוג שונה של הגנה.
השאלה הנכונה היא לא רק: האם המייל הזה נראה חשוד?
השאלה החשובה יותר היא: האם השולח הזה באמת מורשה לשלוח אימייל בשם הדומיין?
כאן נכנסים SPF, DKIM ו-DMARC.
SPF, DKIM ו-DMARC בשפה פשוטה
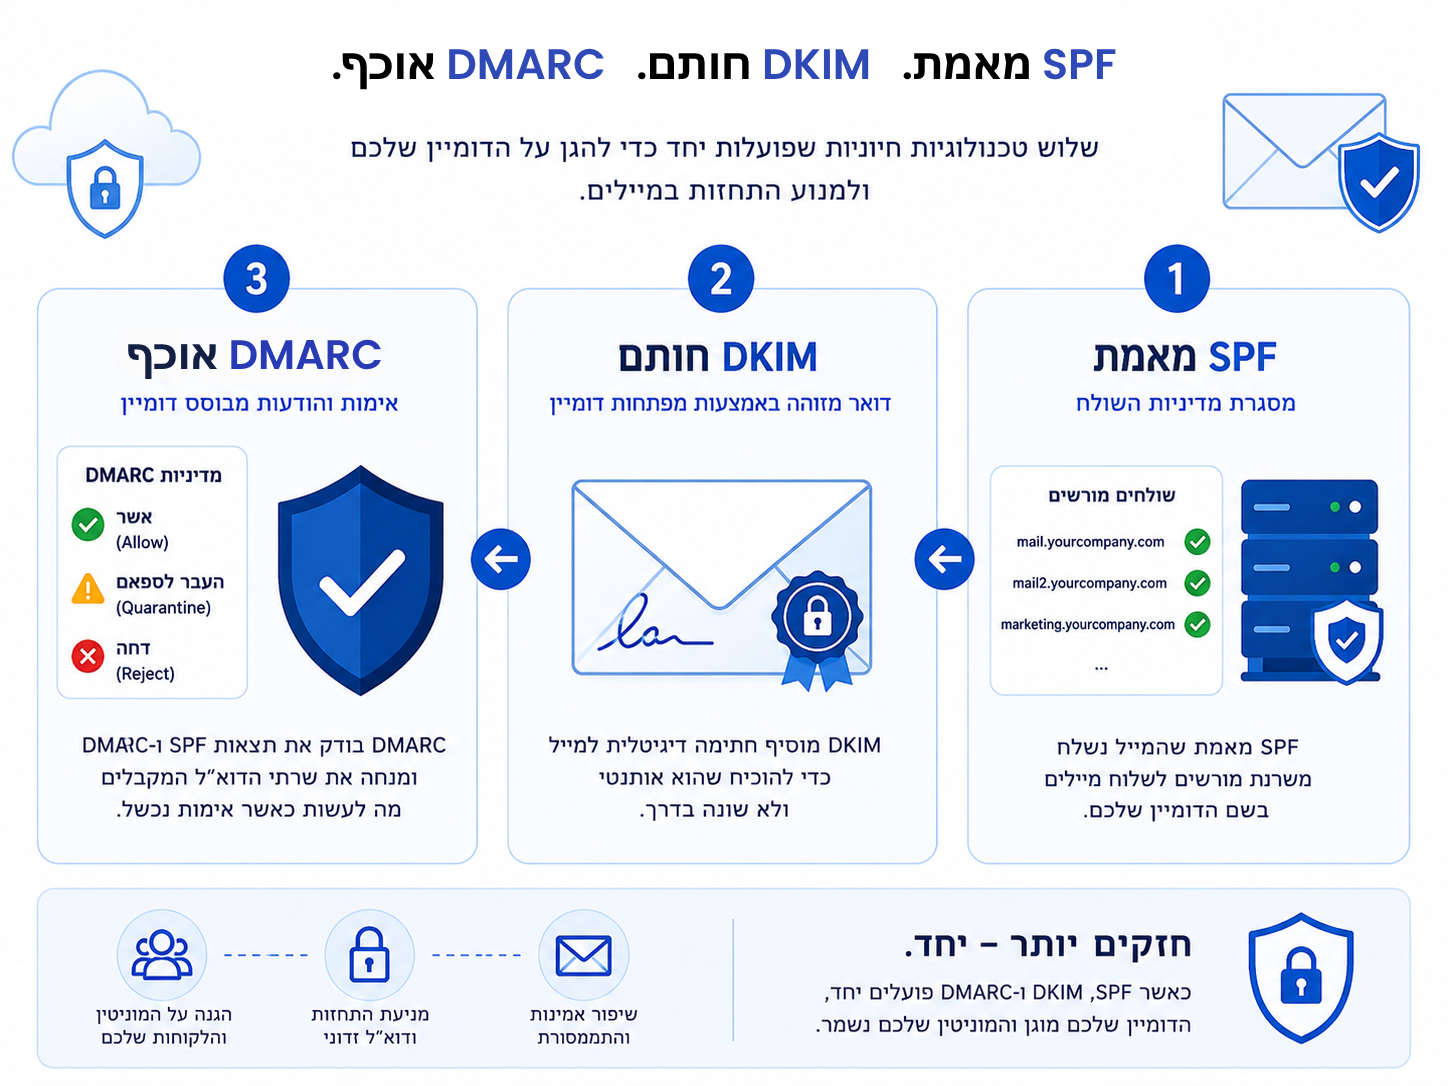
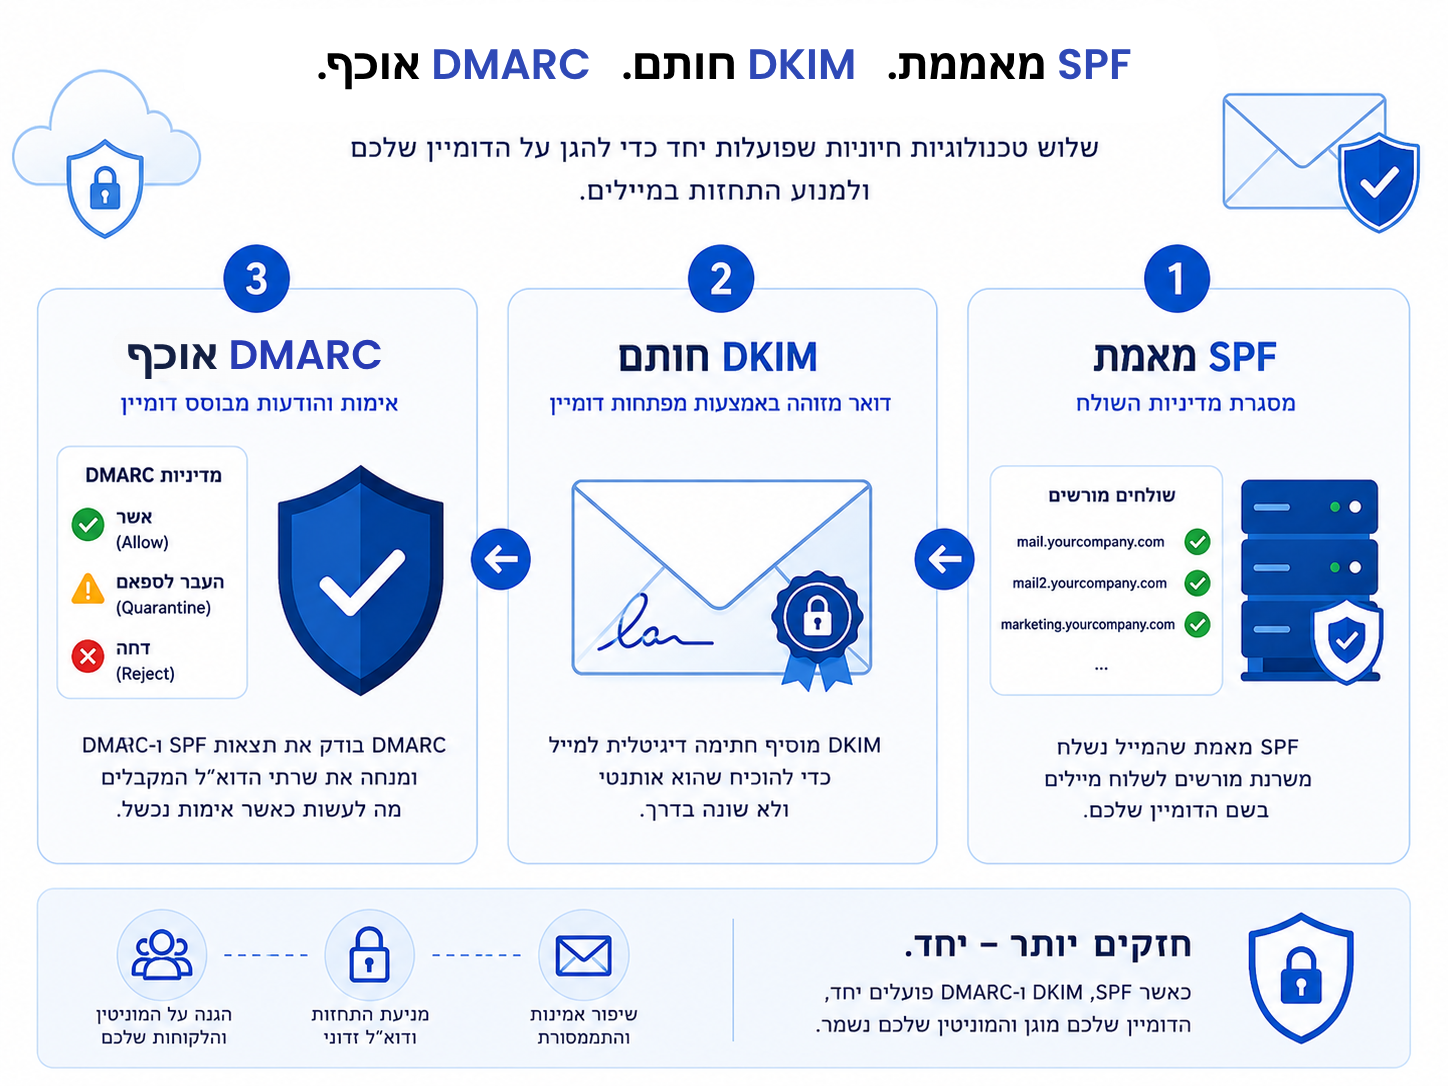
כדי להגן על החברה מפני התחזות לדומיין, שלוש טכנולוגיות אימות אימייל צריכות לעבוד יחד.
SPF: Sender Policy Framework
SPF הוא רשימת שרתים מורשים. הוא מגדיר אילו שרתים מורשים לשלוח מייל בשם הדומיין שלכם, למשל Microsoft 365, מערכת CRM, פלטפורמת שיווק או מערכת חשבוניות.
DKIM: DomainKeys Identified Mail
DKIM מוסיף חתימה דיגיטלית למיילים יוצאים. החתימה מאפשרת לשרתי הדואר המקבלים לוודא שהמייל לא שונה במהלך המסירה ושהוא נחתם על ידי מערכת מורשית.
DMARC: Domain-based Message Authentication, Reporting, and Conformance
DMARC הוא שכבת המדיניות. הוא מנחה את שרתי הדואר המקבלים מה לעשות כאשר מייל נכשל בבדיקות האימות. כאן מתחילה ההגנה האמיתית.
הבעיה עם p=none
חברות רבות הגדירו DMARC טכנית, אבל המדיניות שלהן היא p=none. המשמעות: החברה מקבלת דוחות, אבל מיילים שלא עברו אימות לא נחסמים בפועל.
במילים פשוטות: p=none אומר שאתם רק מסתכלים על הבעיה, לא עוצרים אותה.
זו יכולה להיות נקודת התחלה טובה, כי היא מאפשרת לעסק להבין מי שולח אימייל בשם הדומיין. אבל אם נשארים על p=none זמן רב מדי, התוקפים עדיין יכולים להתחזות לדומיין. כדי להפחית את הסיכון בפועל, צריך לעבור לאכיפה, ממעקב לפעולה.
| מדיניות DMARC | משמעות |
|---|---|
| p=none | מעקב בלבד. שום דבר לא נחסם. |
| p=quarantine | הפניית מיילים חשודים לתיקיית הספאם. |
| p=reject | חסימה מלאה של מיילים שלא עברו אימות. |
למה לא לקפוץ ישר ל-p=reject
במבט ראשון, זה נשמע פשוט: פשוט להחליף את מדיניות ה-DMARC ל-p=reject ולחסום הכל חשוד. בפועל, זה מהלך מסוכן.
חברות רבות שולחות אימייל מתוך מספר מערכות: Microsoft 365, CRM, כלי שיווק, מערכות חיוב, מערכות תמיכה, טפסי אתר, אוטומציות וכלי צד שלישי.
אם המערכות האלה לא עוברות אימות תקין לפני שאוכפים DMARC, מיילים לגיטימיים עלולים להיחסם, וזה עלול לגרום לשיבוש עסקי משמעותי. חשבוניות לא יגיעו ללקוחות, קמפיינים שיווקיים יכשלו, התראות תמיכה לא יימסרו, והתקשורת מול הלקוחות תיפגע.
בגלל זה, DMARC צריך להיות תהליך מנוהל, לא שינוי DNS חד-פעמי.
למה DMARC מנוהל חשוב
DMARC הוא לא הגדרה של "להגדיר ולשכוח". הוא דורש נראות, ניתוח וניהול שוטף.
תהליך DMARC מנוהל כולל:
- סקירה של כל המערכות ששולחות מייל בשם הדומיין
- זיהוי שולחים לגיטימיים מול לא מורשים
- תיקון יישור של SPF ו-DKIM
- ניטור דוחות DMARC
- מעבר הדרגתי לאכיפה מחמירה יותר
- עדכון התצורה כאשר מתווספים כלים חדשים
- וידוא שמיילים עסקיים לגיטימיים ממשיכים להגיע ליעד
זה חשוב במיוחד כי חברות מוסיפות מערכות חדשות באופן רציף. צוות שיווק עשוי לחבר כלי ניוזלטר, צוות הכספים יתחיל להשתמש במערכת חשבוניות חדשה, צוות התמיכה יוסיף מערכת helpdesk, וכל אחת מהמערכות הללו עשויה להידרש להגדרת אימות תקינה.
בלי ניהול שוטף, אימות האימייל יכול להישבר עם הזמן.
מקרה אמיתי: מעבר ממעקב להגנה
בפרויקט DMARC מנוהל, 1iT עזרה לספקית שירותי טכנולוגיה גלובלית לעבור ממעקב פסיבי להגנה אקטיבית.
ללקוח הייתה מדיניות DMARC של p=none, כלומר הוא ראה דוחות אבל לא חסם בפועל שולחים לא מורשים.
1iT סקרה את תעבורת האימייל של הלקוח, זיהתה את המערכות העסקיות הלגיטימיות והתאימה את השולחים המורשים לדרישות SPF ו-DKIM. לאחר שמקורות השליחה הלגיטימיים הוגדרו כראוי, הדומיין יכול היה לעבור לאכיפה אקטיבית.
במהלך תקופת דיווח אחת, 110 מקורות זדוניים או לא מזוהים ניסו לשלוח מיילים תוך שימוש בדומיין של הלקוח. עם אכיפת DMARC, המיילים הלא מורשים האלה נחסמו במקום להגיע ללקוחות או לשותפים.
הדומיין שלכם הוא חלק מהמותג
הדומיין של החברה הוא לא רק נכס טכני. הוא חלק מהזהות שלכם. לקוחות סומכים עליו, ספקים מזהים אותו, עובדים משתמשים בו כל יום, ושותפים מסתמכים עליו לתקשורת.
אם תוקפים יכולים לשלוח מיילים שנראים כאילו הגיעו מהדומיין שלכם, הם יכולים לנצל את האמון הזה.
DMARC עוזר לסגור את הפער. הוא מאפשר לעסק להגיד לעולם: אם המייל הזה לא עבר אימות תקין, אל תסמכו עליו.
שורת המסקנה
אבטחת אימייל היא לא רק על הגנה על תיבות הדואר. היא גם על הגנה על הזהות של העסק.
SPF, DKIM ו-DMARC עוזרים למנוע מתוקפים לנצל את הדומיין שלכם ולשלוח מיילים מזויפים בשם החברה. אבל DMARC צריך להיות מיושם בזהירות. מעבר מהיר מדי עלול לחסום מיילים לגיטימיים, ומעבר איטי מדי משאיר את הדומיין חשוף.
גישה מנוהלת מספקת לעסק את האיזון הנכון: הגנה חזקה יותר, אכיפה מבוקרת, וצמצום הסיכון לשיבוש בתקשורת.
פוסטים קשורים
ניהול פאצ'ים ועדכוני אבטחה: למה עסקים מפספסים את הבסיס?
מדריך מקיף לניהול פאצ'ים ועדכוני אבטחה בעסק: למה רוב החברות מפספסים את הבסיס ואיך עושים את זה נכון.
תיבות Microsoft 365 בנפח 100GB: זכאות ובדיקת המכסה
חבילות Microsoft 365 Business כוללות זכאות לתיבה ראשית של עד 100GB. כך בודקים רישוי ומכסות בפועל, ומבחינים בין נפח התיבה, ארכיון וגיבוי.